Aircold : un site piraté qui piégeait ses visiteurs, nettoyé en 24 heures
Intervention d’urgence sur le site WordPress d’Aircold, installateur en climatisation à Gembloux : une fausse vérification Cloudflare piégeait les visiteurs. Site nettoyé et remis à jour en 24 heures.
- Client
- Aircold
- Lieu
- Gembloux
- En ligne depuis
- Septembre 2026
- Ce que j’ai fait
- Nettoyage d’un site piraté · Mise à jour de PHP, WordPress et des extensions
- 24 hpour nettoyer le site et le remettre en ligne
Aircold est installé à Gembloux. L’entreprise vend, installe, entretient et répare des systèmes de climatisation, de climatisation de caves à vin, des pompes à chaleur et des installations de réfrigération industrielle et commerciale.
La situation de départ
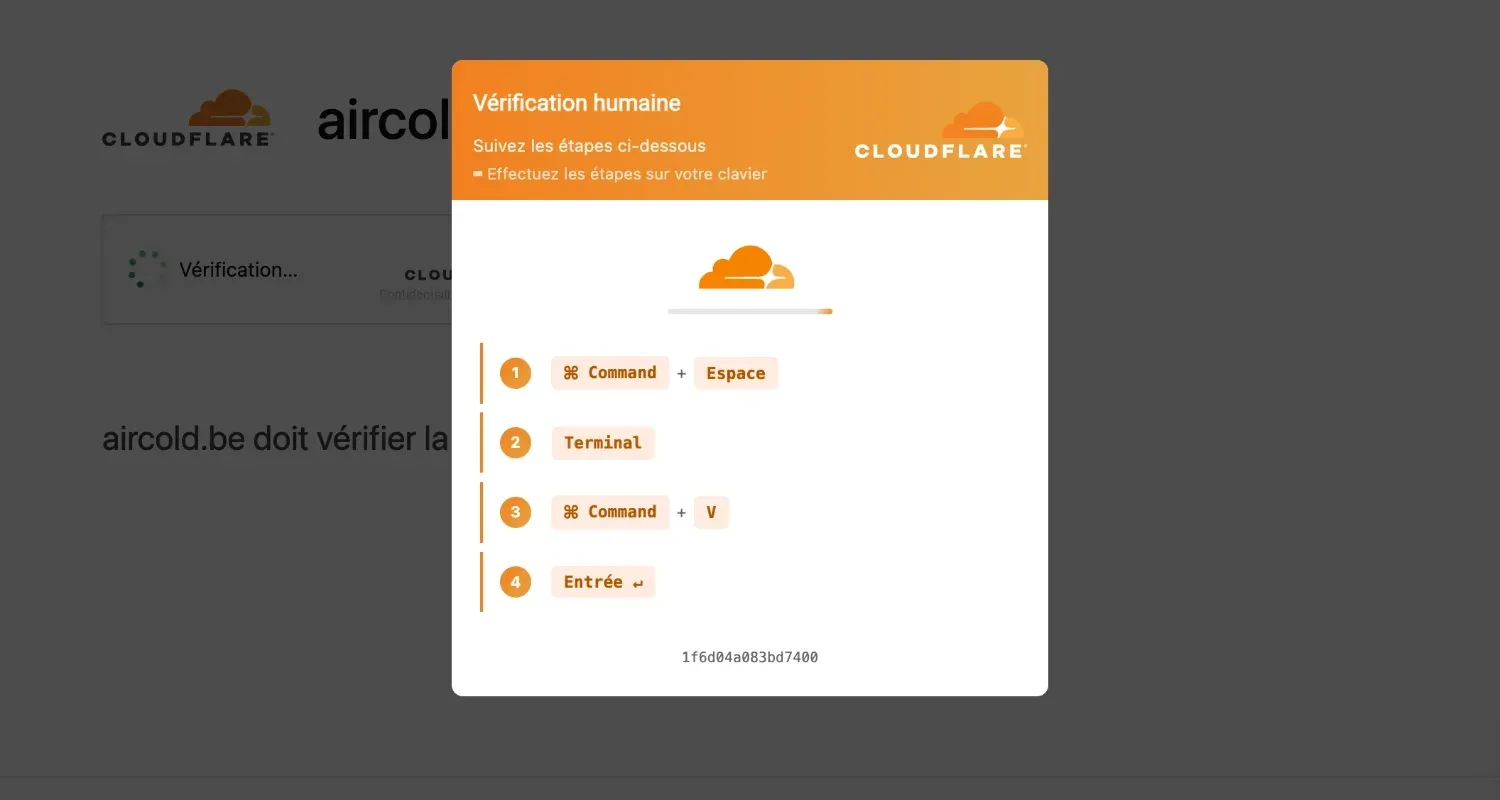
Fin septembre 2026, le site d’Aircold ne s’affichait plus normalement. À la place de la page d’accueil, les visiteurs voyaient une fausse vérification Cloudflare : « Vérification humaine — suivez les étapes ci-dessous ». Quatre étapes leur étaient demandées : ouvrir la recherche du Mac, lancer le Terminal, coller avec Commande + V, puis valider avec Entrée.
C’est une attaque connue sous le nom de « ClickFix ». Pendant l’affichage de la page, un script copiait à l’insu du visiteur une commande malveillante dans son presse-papiers. Le visiteur qui suivait les instructions installait lui-même un logiciel malveillant sur son ordinateur. Autrement dit, le site ne faisait pas que tomber en panne : il servait à piéger les clients de l’entreprise.
Aircold m’a trouvé en cherchant de l’aide sur Google. Toute l’intervention s’est faite en lien avec le secrétariat de l’entreprise.
Ce que j’ai fait
Nettoyer le site. J’ai identifié et supprimé le code injecté par les pirates, pour que le site retrouve son affichage normal et cesse de servir de piège.
Fermer la porte d’entrée. La cause était claire : rien n’était à jour. La version de PHP du serveur était dépassée, tout comme WordPress et ses extensions. Un site dans cet état est une cible facile : les failles des anciennes versions sont publiques, et des robots les testent en permanence sur des milliers de sites. J’ai mis à jour PHP, WordPress et les extensions, pour que le site ne reste pas vulnérable à la même attaque.
Agir vite. Chaque heure où la fausse page restait en ligne, des visiteurs risquaient de se faire piéger. Le site a été nettoyé et remis en état en 24 heures.
Le résultat
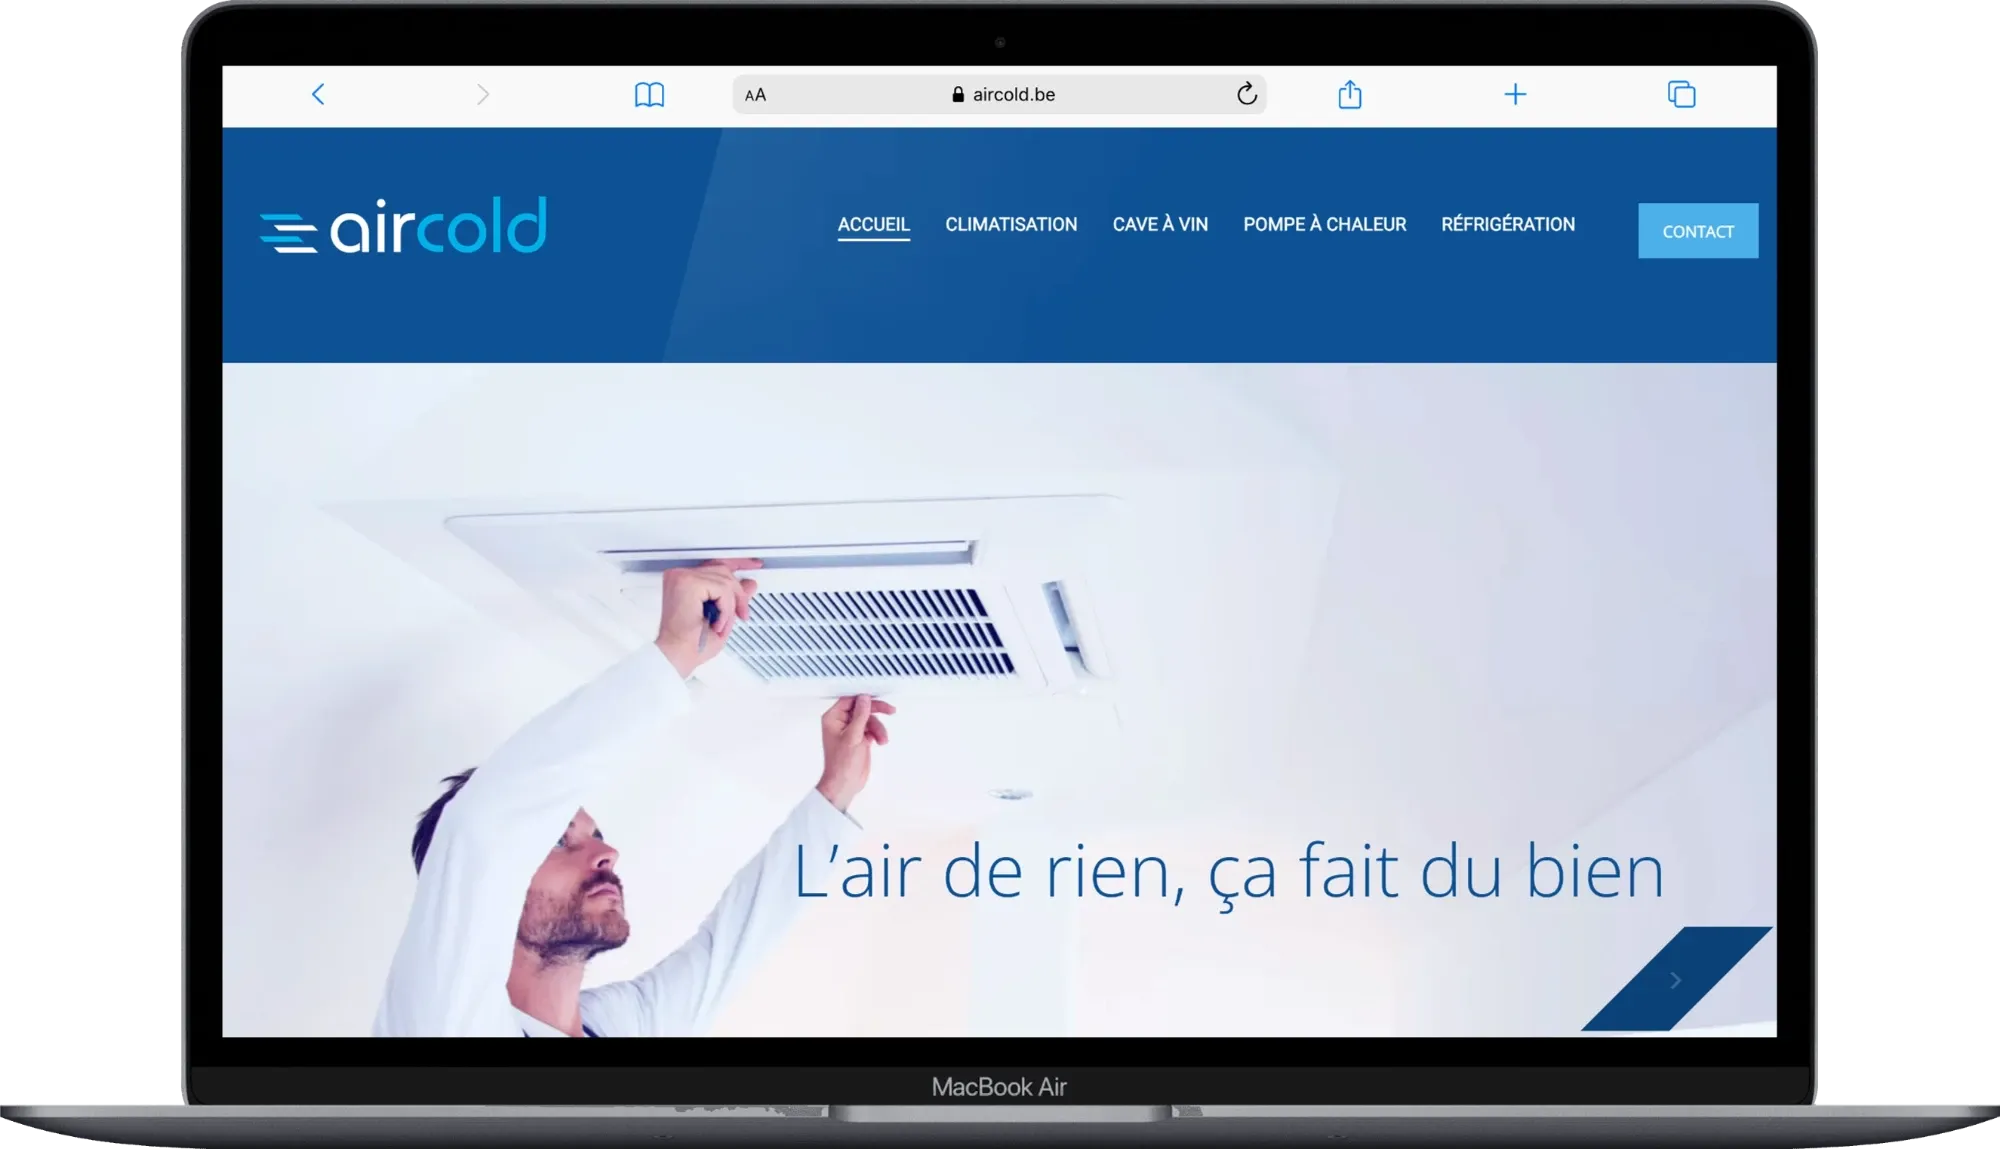
Le site d’Aircold affiche de nouveau sa page d’accueil et ses services normalement, sur une base technique remise à jour — comme en haut de cette page.
Ce cas illustre pourquoi la maintenance n’est pas un luxe : un site WordPress qu’on ne met jamais à jour finit tôt ou tard par être piraté. Et le jour où cela arrive, ce n’est pas seulement l’image de l’entreprise qui est en jeu, mais la sécurité de ses propres clients.
Un conseil si vous voyez une page de ce type sur n’importe quel site : ne suivez jamais des instructions qui vous demandent d’ouvrir le Terminal ou une fenêtre de commande et d’y coller quelque chose. Aucune vérification légitime ne fonctionne ainsi.